
Повідомлення про вхід у поштову скриньку з невідомого пристрою приходить о третій ночі. Пароль хтось уже знає, і між чужою людиною та вашим листуванням лишається одне порожнє поле для шестизначного коду.
Саме в такий момент галочка в налаштуваннях безпеки перестає здаватися зайвою формальністю. Нижче розберемо, як влаштований другий фактор, чим способи підтвердження відрізняються між собою та як увімкнути захист на сервісах, якими ви користуєтеся щодня.
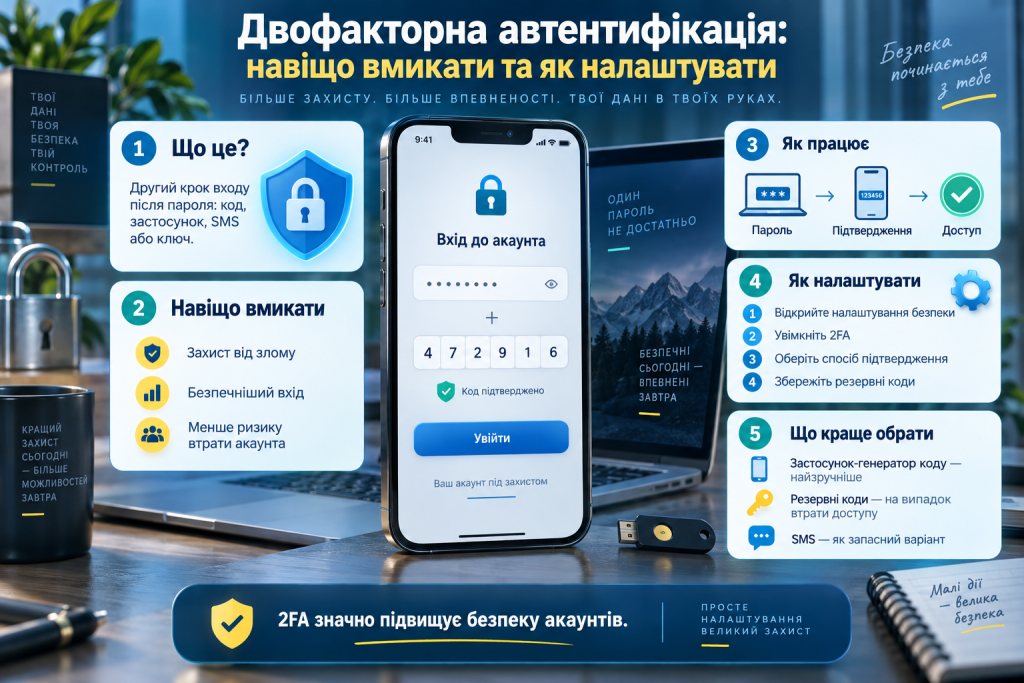
Що таке двофакторна автентифікація простими словами
Вхід в акаунт зазвичай тримається на одному елементі — паролі. Це те, що ви знаєте, тому його можна підглянути через плече, підібрати програмою або виманити фальшивою сторінкою входу.
Двофакторна автентифікація додає другий елемент іншої природи. Це або те, що ви маєте — смартфон чи апаратний ключ, або те, чим ви є — відбиток пальця та обличчя.
Підробити обидва фактори одночасно набагато складніше. Людина з вашим паролем зі злитої бази не тримає в руках ваш телефон, а випадковий власник загубленого телефона не знає пароля.
Пароль лише відчиняє двері, а другий фактор вирішує, чи варто впускати того, хто цей ключ підібрав.
Які бувають другі фактори
Способів підтвердити особу існує кілька, і за надійністю вони помітно різняться.
- SMS-код: приходить повідомленням на номер телефону;
- код із застосунку-автентифікатора: створюється просто на пристрої й оновлюється кожні 30 секунд;
- push-підтвердження: сервіс надсилає запит у застосунок, ви підтверджуєте вхід одним дотиком;
- апаратний ключ: невеликий пристрій, який треба фізично під’єднати до комп’ютера або піднести до смартфона;
- біометрія: відбиток пальця чи сканування обличчя на самому пристрої.
Порівняння допоможе зрозуміти, що обрати для конкретного акаунта.
| Спосіб | Рівень захисту | Зручність | Кому підходить |
|---|---|---|---|
| SMS-код | базовий | висока | перший крок там, де інших варіантів немає |
| Застосунок-автентифікатор | високий | висока | пошта, соцмережі, робочі сервіси |
| Push-підтвердження | високий | дуже висока | банківські та корпоративні застосунки |
| Апаратний ключ | максимальний | середня | акаунти з фінансами та доступом до даних |
| Резервні коди | допоміжний | низька | запасний вхід після втрати телефона |
Оптимальний варіант для більшості людей — застосунок-автентифікатор, бо він працює навіть без мобільного зв’язку та інтернету.
Навіщо вмикати 2FA на своїх акаунтах
Бази з мільйонами логінів і паролів з’являються в мережі регулярно. Ваш пароль може бути надійним і при цьому опинитися у відкритому доступі через злам самого сервісу.
Уявіть типову ситуацію: людина п’ять років користується одним паролем для форуму, інтернет-магазину та пошти. Форум зламують, і той самий пароль автоматично відчиняє ще два акаунти.
Другий сценарій ще простіший. Користувач вводить дані на сторінці, яка виглядає як звична соцмережа, але живе на схожому домені з однією зміненою літерою.
У першому випадку 2FA зупиняє вхід із чужого пристрою, бо коду в зловмисника немає. У другому — дає час помітити підозрілий запит на підтвердження, якого ви не робили.
Окремо варто згадати про пошту. Через неї відновлюють доступ до решти сервісів, тому захищати її варто найпершою.
Якщо руки не доходять до всіх акаунтів одразу, почніть із поштової скриньки та банківського застосунку — це займе близько десяти хвилин.
Як налаштувати двофакторну автентифікацію
Процес майже однаковий на всіх платформах, відрізняються лише назви пунктів меню. Зручніше мати під рукою смартфон і комп’ютер одночасно.
- Установіть на смартфон застосунок-автентифікатор із офіційного магазину програм.
- Відкрийте налаштування потрібного сервісу та знайдіть розділ, пов’язаний із безпекою.
- Оберіть пункт про двоетапну перевірку й натисніть кнопку ввімкнення.
- Відскануйте QR-код камерою через застосунок-автентифікатор.
- Введіть шестизначний код, який з’явився на екрані телефона, щоб підтвердити зв’язок.
- Збережіть резервні коди в місці, окремому від смартфона.
Після цього сервіс питатиме код лише при вході з нового пристрою або браузера, тому щоденне користування не ускладниться.
Де шукати налаштування 2FA
Назви розділів у популярних сервісах трохи відрізняються, але логіка скрізь однакова.
- Google: обліковий запис, розділ «Безпека», пункт двоетапної перевірки;
- Facebook та Instagram: «Центр акаунтів», блок налаштувань входу;
- Telegram: «Конфіденційність і безпека», хмарний пароль для входу з нових пристроїв;
- банківські застосунки: підтвердження зазвичай увімкнене одразу, окремо варто перевірити лише прив’язаний номер.
Якщо потрібного пункту не видно, скористайтеся пошуком усередині налаштувань за словом «двоетапна» або «автентифікація».
Резервні коди та запасний доступ
Найпоширеніший страх звучить так: телефон загубився, а разом із ним зник і доступ до всього. Саме для цього сервіси видають список одноразових резервних кодів.
Кожен код спрацьовує один раз і замінює собою підтвердження з телефона. Роздрукуйте їх або запишіть на папері й покладіть туди, де зберігаєте документи.
Другий варіант підстраховки — додати альтернативний спосіб входу, наприклад номер близької людини або старий планшет із тим самим автентифікатором.
Помилки, через які 2FA не рятує
Сам факт увімкненого захисту ще не робить акаунт недосяжним. Більшість успішних зламів починається з дії самого користувача.
Найчастіший приклад — дзвінок нібито з банку з проханням продиктувати код із SMS. Жоден справжній співробітник таких кодів не запитує, і це правило не має винятків.
Друга поширена помилка — підтвердити push-запит на автоматі. Якщо запит приходить у момент, коли ви нікуди не входили, натискати треба відмову й одразу міняти пароль.
Третій випадок стосується резервних кодів у листі, який лежить у тій самій пошті. Доступ до скриньки одразу відкриває й запасні ключі.
Найнадійніший захист працює у фоні й не змушує згадувати про себе щодня.
Варто пам’ятати й про слабкість SMS: номер можна перевипустити на чуже ім’я, тому для важливих акаунтів краще обрати застосунок або апаратний ключ.
Двофакторна автентифікація не потребує технічних знань і налаштовується за кілька хвилин, а от відновлення зламаного акаунта інколи розтягується на тижні листування з підтримкою. Оберіть один сервіс, увімкніть 2FA просто зараз, а решту акаунтів захистіть поступово — за вихідні цілком реально пройти весь список.
